新360威胁情报中心
分享360威胁情报中心的实用使用经验
 FreeBuf
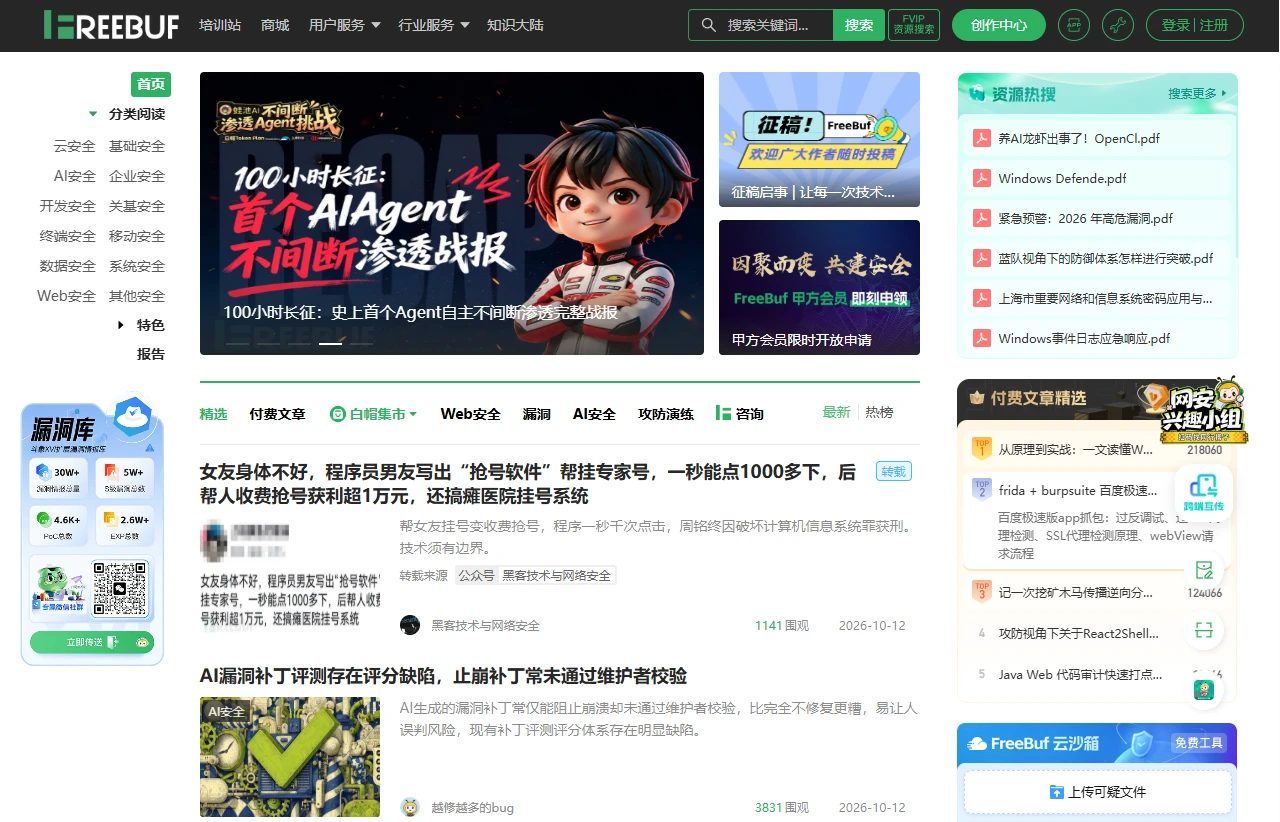
是优质网络安全专业信息平台
我刚接触网络安全相关工作时,最头疼的就是找靠谱的行业信息。当时网上的内容要么是过时好几年的旧闻,要么是随便复制粘贴的水帖,甚至还有不少夹杂广告的垃圾内容,根本没法用。后来经同行推荐开始用这个平台,慢慢解决了不少之前的痛点。
很多第一次用的人,和我当初一样踩过几个坑:
用了之后才发现,这里最核心的价值是专业内容密度很高,不像其他平台那样杂七杂八。比如找最新的漏洞预警,这里不仅覆盖的CVE编号全,还会标注该漏洞的影响范围、可利用场景,甚至附上简单修复思路;平时关注的安全事件,报道不会像媒体那样只抓眼球,而是梳理事件的技术细节,从业者看完就能直接用到工作里;技术研究类内容大多来自一线从业者,不是脱离实际的空泛理论,实操细节写得很清楚。
日常用得最多的几个功能,也都是踩过坑后才摸透的:
对比过其他类似平台,这里的优势很明显。首先是内容真实性,很多平台的内容是搬运的,还常出现错误,这里的内容大多是原创,比如一些安全事件的深度分析,是编辑整理的一手信息,不是转载拼接的;其次是社区氛围,用户大多是真正做网络安全相关工作的,我之前在社区提过一个漏洞利用的问题,很快就有同行给出实操建议,没有那种乱喷的无效评论;还有内容分类清晰,每个板块的标识都明确,企业动态专门放在企业专区,不会和个人投稿混在一起,找内容不用费劲翻半天。
用了这么久也总结了几个实用的避坑技巧:
这个平台适合的人群很明确:网络安全从业者,不管是做运维还是安全工程师,都能找到需要的内容;想入行学习的新手,也能在这里接触到入门的技术内容,只是得注意内容比较专业,需要一定基础才能看懂;想分享技术的个人或企业,也能找到展示渠道,符合规范的内容容易被同行看到。但它不适合完全不相关的人,因为大部分内容都偏专业,看不懂的话会觉得没什么用。
偶尔还能在这里找到免费的安全工具合集、行业白皮书,这些资源都是同行整理的,不用付费就能获取,这也是比其他平台贴心的地方,不少类似平台的干货内容都要付费才能看,这里几乎没有额外的付费门槛,适合想提升专业能力的人长期用。