新360威胁情报中心
分享360威胁情报中心的实用使用经验
 国家互联网应急中心
分享国家互联网应急中心官网的使用经验
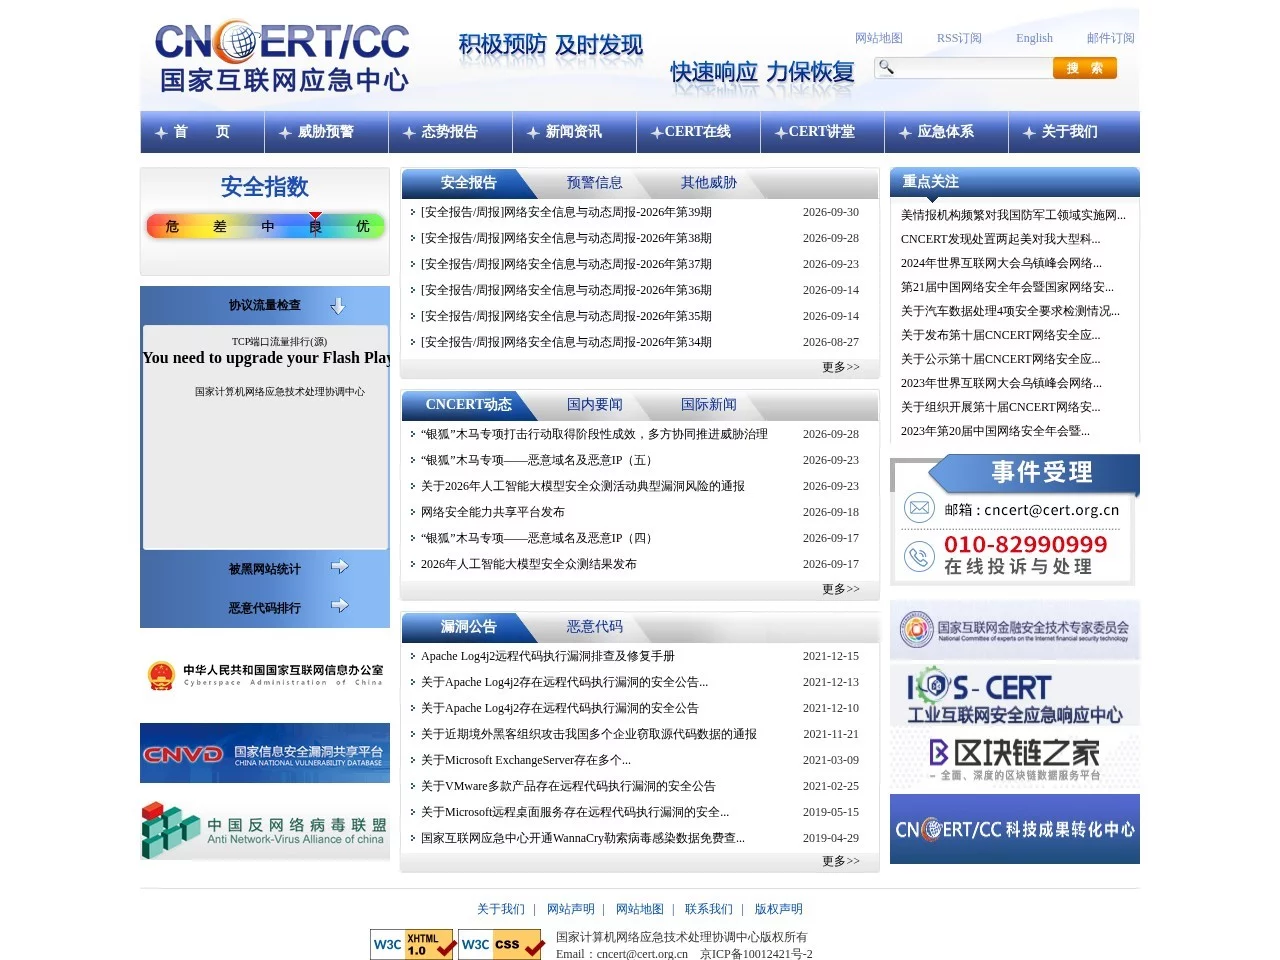
我之前帮小公司管内网安全,遇到过好几次棘手的情况:员工的公共邮箱被未知账号批量尝试登录,服务器上弹了个陌生的高危漏洞弹窗,不确定是不是真的有影响,还有一次公司的官网被注入了无关代码,找了服务商处理后不知道怎么上报这个事件,避免后续再出问题。那时候才意识到,找对官方的网络安全应急渠道有多重要,踩过几次找错平台的坑后,才摸清这个官网的实用价值。
新手用这个站最容易踩几个误区:
这个官网最核心的优势,在于它的内容全是官方直出的,没有第三方转载的水分。比如漏洞预警,不会像其他资讯平台那样把旧漏洞当新的,也不会夸大风险;事件上报的入口是**官方唯一认可的正式渠道**,提交后有明确的反馈通道,不用怕石沉大海;还有定期的行业监测报告,能看到当前网络安全的主要威胁方向,比如哪些恶意代码的传播范围广,哪些行业是攻击重点。
我最常用的是漏洞公告板块,每次服务器弹出漏洞,我会直接在站内搜对应的系统名称和版本,能看到这个漏洞的影响范围、风险评分、还有官方给出的修复步骤,不用自己在网上翻一堆杂乱的教程,修复建议都是经过验证的,不会踩补丁的坑。事件上报的时候,填清楚受影响的情况、现象、联系方式,还有抓包的日志(如果有的话),提交后会收到一个反馈编号,后续要是跟进进度,输入编号就能查,比自己找服务商沟通靠谱多了。
和其他同类平台比,它的优势很明显:和商业安全资讯平台比,这里的内容权威性是没法比的,之前在某个安全自媒体看到一个“新漏洞”,点进去发现是之前的旧漏洞,误导了好几天;和其他同类应急平台比,这里的上报渠道是免费的,不用像商业平台那样花钱买应急服务,而且是官方背书,不会有数据泄露的风险,毕竟涉及到公司的网络情况,肯定要找靠谱的官方渠道。
用的时候还要注意几个避坑技巧:
适合这个官网的人挺多的,比如中小企业的网络管理员,平时要盯漏洞预警,遇到事件能上报;个人站长,自己的网站被攻击后,能找官方渠道求助;还有网络安全从业者,能用来做行业数据参考;甚至学校里教网络安全的老师,能拿里面的官方数据给学生做案例。当然要是只是普通用户,没涉及网络管理的需求,可能用不上,但要是和网络安全沾边的,这个站绝对是靠谱的渠道,不用怕踩坑,内容也够实在。