新国家互联网应急中心
分享国家互联网应急中心官网的使用经验
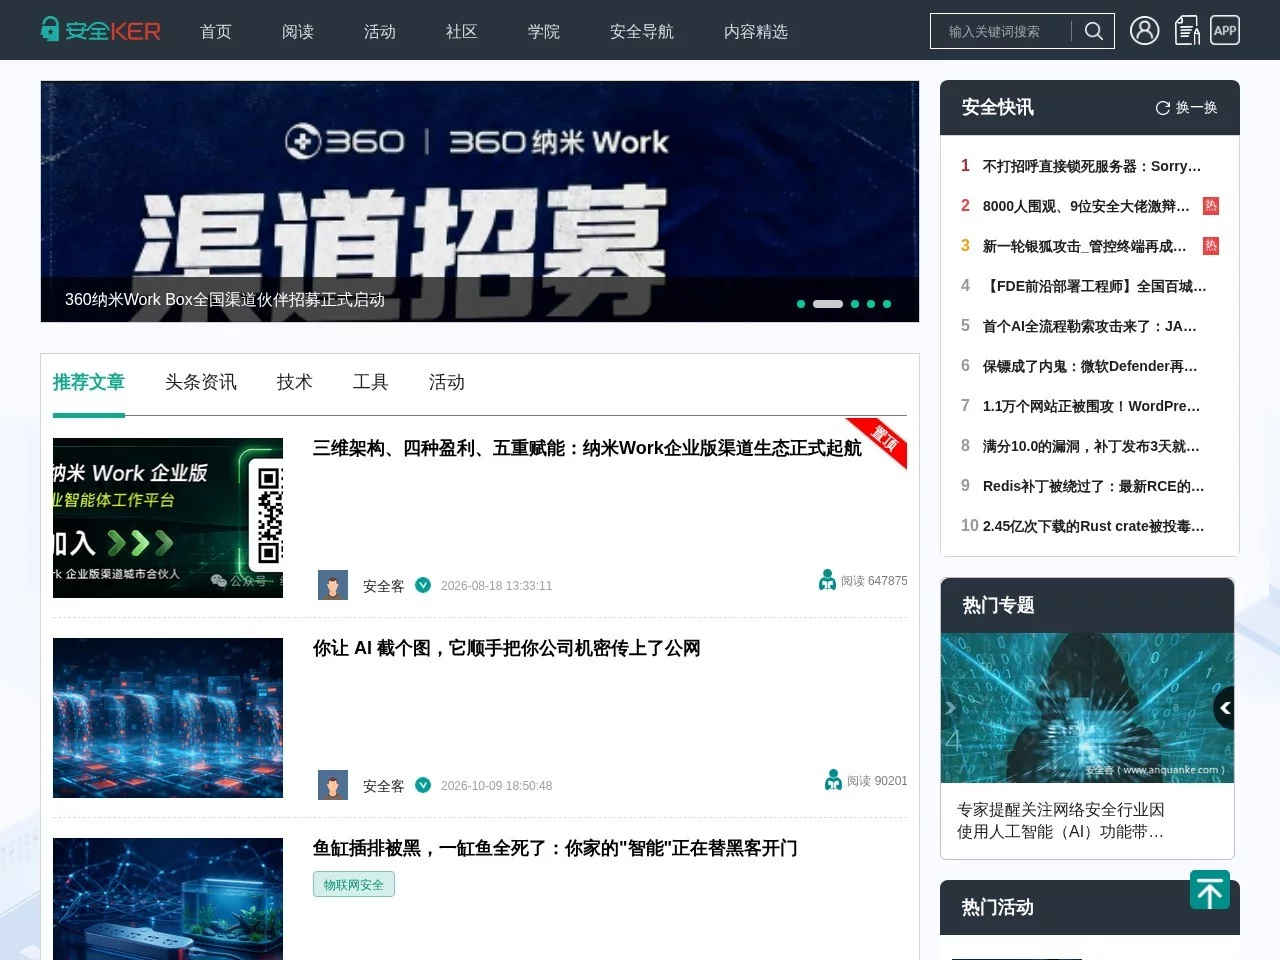
 安全客
专注安全资讯与漏洞分析的实用平台
官方网址:安全客
之前那段时间做运维,每天要刷至少三个安全资讯站点,要么标题标着“最新漏洞”,点进去发现是旧通告,连框架版本都没改;要么是小众论坛,要攒够高级会员积分才能看核心内容,熬了快一个月还差几百积分,最后还是放弃。后来是同组的老大哥推的这个站,起初没太在意,用了才发现省了找资料的大半时间。
刚接触的新手很容易踩两个误区:
对我这种天天要盯服务器漏洞的人来说,最实用的不是那些泛泛的安全事件播报,是漏洞分析板块里的实测细节——某框架的高危漏洞,别的地方只会轻飘飘说“存在远程代码执行风险”,这里会附作者自己的复现环境、触发条件,甚至会标注不同版本的漏洞差异,还有临时防护的实操方案,不是那种应付官方的套话。比如之前遇到的某组件漏洞,我直接抄了作者给的临时防护命令,当天就堵上了,没耽误服务器正常运行。
细分的功能里,我常用的是安全事件追踪区——比别的资讯站快半拍,而且不是只发个“厂商发布安全通告”就完事,会有白帽跟进拆解漏洞原理,还会给出场景化的防御建议,比如之前某供应链漏洞,作者拆解了怎么用最小权限限制来阻断攻击链,我直接套用到公司的运维权限体系里,省了好几天的排查时间。还有年度发布的专题内容,别只看首页弹窗,要去专题板块找,每年的内容都会梳理当年度的安全趋势,比如近几年的AI安全、云安全的动向,对运维来说是很实用的行业参考,比零散的资讯更成体系。
跟之前用过的同类平台比,这个站有三个明显的优势:
用这个站的时候,也有几个要注意的避坑点:
这个站适合的人群很明确:运维人员、安全小白、想入门安全领域的从业者,能快速找到实用的漏洞防护技巧、攻防案例,还有投稿渠道能让新手积累经验;如果是要找纯理论的学术论文、顶级大牛的深度技术著作,或者是需要非常小众的漏洞分析资料,可能不太适配,还是去专门的学术平台或者专业论坛比较好。