新卡巴斯基
分享卡巴斯基官网安全防护软件使用体验
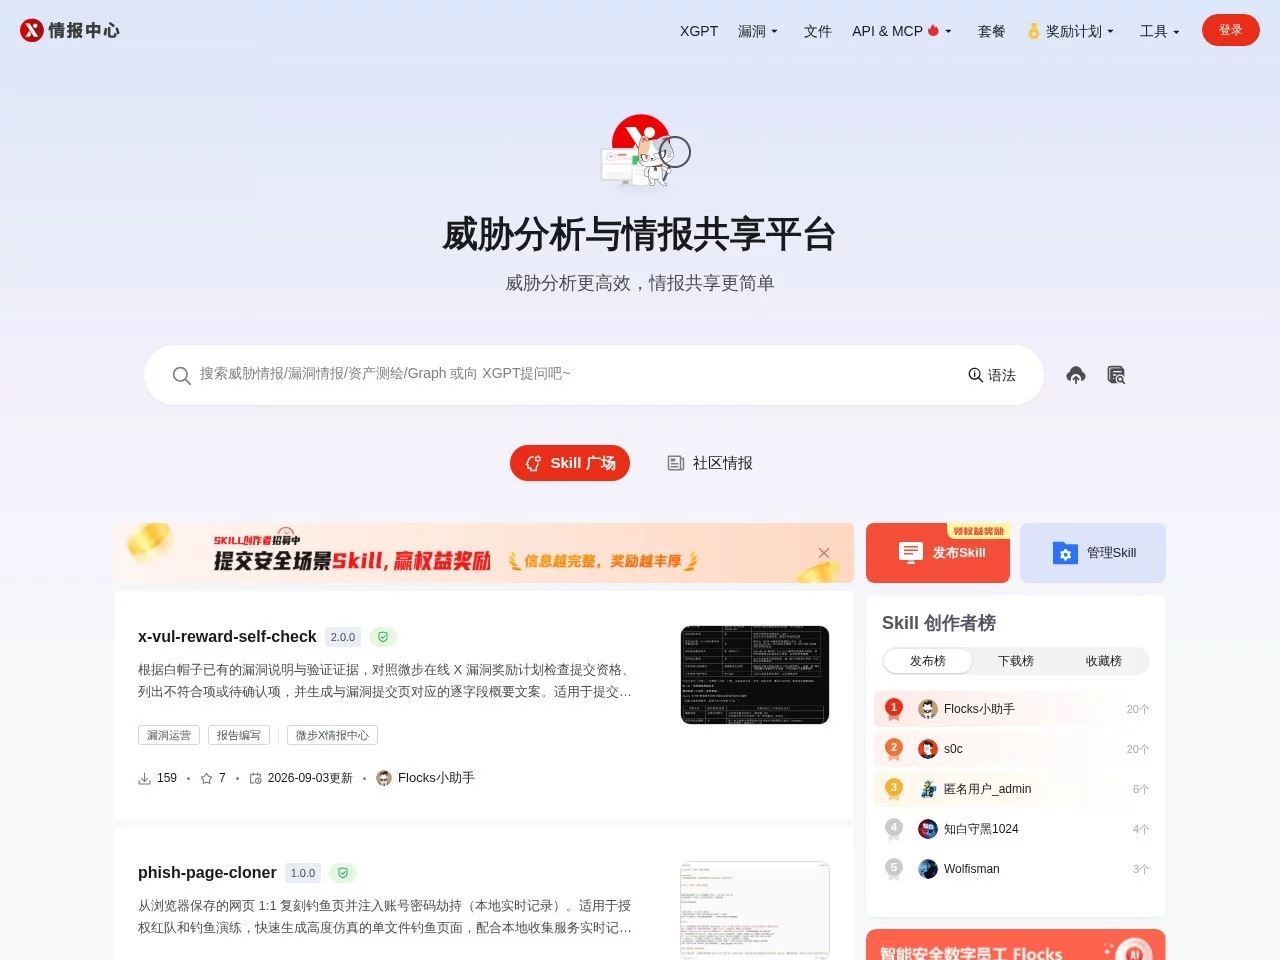
 微步在线X情报社区
实用网络安全情报工具,适配新手与运维使用
之前碰到过好几次公司内网突然冒出来陌生IP的连接日志,运维那边摸不着头脑,说这种小问题查起来麻烦,后来老同事扔给我这个工具的链接,说平时应急或者自己捣鼓安全都够用。一开始我还没当回事,后来试过之后才发现,比瞎找的那些零散情报站靠谱多了。
刚上手的时候踩过几个新手坑,比如点进去界面干干净净,没看到明显的“免费入口”,还以为要付费注册,结果随便点了个IP查询,居然能直接输入内容,注册只要填个邮箱就行,连额外的验证都不用,这点比好多同类平台大方。还有刚上来就瞎点所有功能,不知道到底查啥,后来才摸清楚,日常用最多的就是IP、域名、样本这三类查询,别乱点别的功能,反而会浪费时间。
这个工具的核心其实是**情报整合的逻辑**,不像有些平台只会把公开的情报堆在一起,这里是把不同来源的信息揉过一遍,标清楚哪些是官方数据,哪些是社区用户补充的。比如查一个恶意IP,别的平台可能只给一个“高威胁”的标签,这里会告诉你这个IP是用来做SSH爆破还是SQL注入,还有大概的攻击时间片段,甚至关联到同系列的其他IP,整理得特别清楚,不用自己去扒别的站找线索。
说到常用的功能,实际用下来几个点最实用:
对比过别的几个同类型的工具,这个的优势其实藏在细节里。比如有些平台的免费查询次数抠得很紧,这个注册就给足够日常用的额度,不用天天担心次数不够。还有的平台要实名认证才能用基础功能,对刚入门的新手不太友好,这里只要邮箱就能注册,核心功能全开放。另外,社区的补充内容是很多付费平台没有的,很多刚出现的恶意活动,官方情报还没更新,社区里已经有用户分享了具体的样本哈希或者攻击线索,比官方数据更有参考价值。
还有几个避坑的点必须提,都是我自己踩过的。一是订阅情报别瞎设关键词,刚注册的时候好奇设了“恶意”“病毒”这种宽泛的词,结果一天能收几十封邮件,全是无关的垃圾内容,后来改成“攻击源排查”“样本分析需求”就清爽多了,选精准的关键词才有用。二是查样本的时候别传超过大小限制的文件,免费版的沙箱对单文件大小有要求,传大文件会被自动拒绝,不如直接用哈希查询更方便。三是别光看官方给出的信誉分,有些刚冒头的恶意IP还没被标记,得翻到最下面的社区用户报告,那里的信息往往是最新的,比官方基础情报更实用。
至于这个工具适合谁用,其实是两类人:一类是刚接触安全领域的新手,平时捣鼓恶意样本、排查陌生IP,足够用来判断有没有恶意风险;另一类是中小企业的IT维护人员,偶尔遇到网络异常,能快速定位可疑来源,不用找第三方花钱查询。如果是需要每天上千条批量查询,或者要做深度的威胁溯源,那可能得开会员,但日常用完全没必要花这个钱。