网站截图
给企业找安全工具的人说句实在话
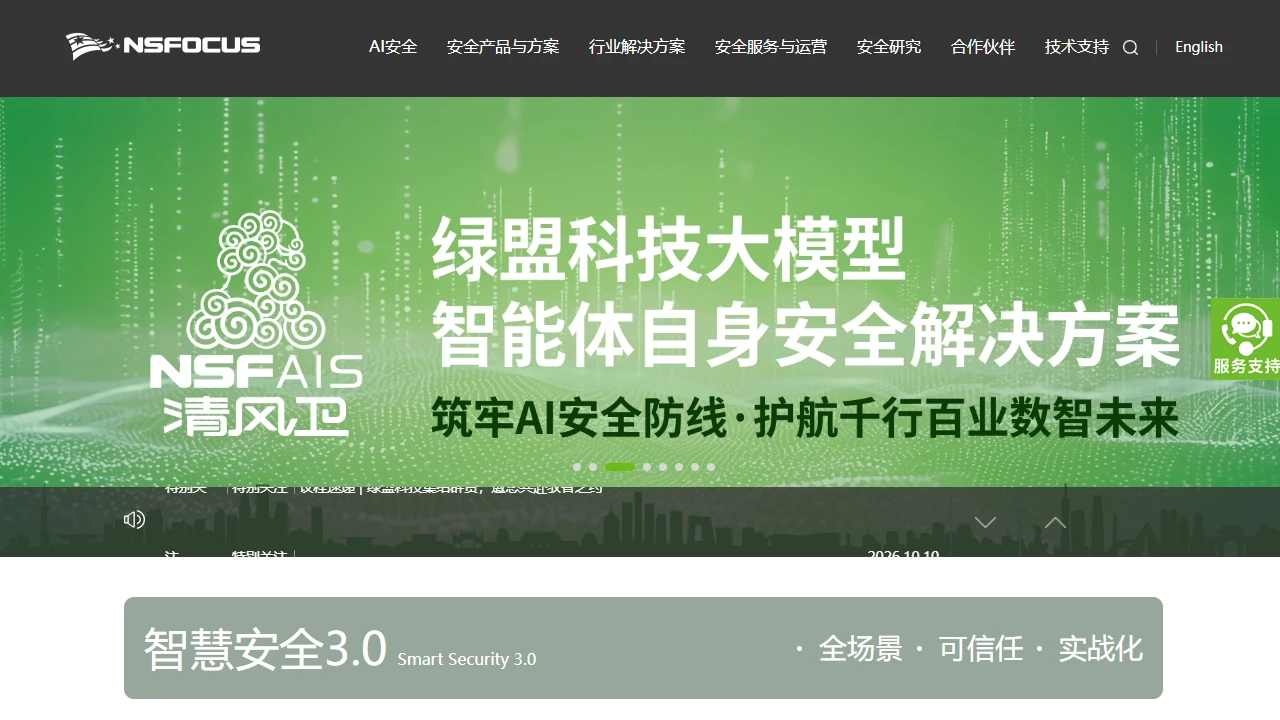
官方网址:https://www.nsfocus.com.cn
我之前帮两家公司对接过安全工具选型,踩过的坑能攒一小堆。最开始找安全产品,总觉得大牌就行,后来发现很多所谓大牌产品,要么是贴牌套壳,要么是功能和业务完全错位,根本不解决实际问题。新手选安全工具的误区真的多,随便说几个我见过的:
- 只看官网功能列表,根本不测试实际场景——之前有个同行,选了某大厂的WAF,演示视频里啥攻击都能防,部署后直接把公司支付接口误封,找售后还得自己改几十条规则,花了半个月才调通。
- 以为越贵的产品越好——有个公司直接买了某老牌厂商的全系列安全套装,结果80%的功能用不上,光部署就占了一半服务器资源,维护还得配专人,完全是把钱打水漂。
- 只信销售吹的案例,不看他们的漏洞研究能力——很多厂商的案例是编的,真遇到0-day漏洞,根本拿不出现成的应对方案,只能临时抱着开源代码改,风险极高。
说到这个网站,我是在踩了那些坑之后才接触的,最开始是因为某行业的紧急漏洞,这里出的应对方案比别的厂商快了快一周,而且附带的POC是他们自己研究的,不是抄开源的。这个网站的核心价值其实不是那些花里胡哨的功能,是真的靠长期积累的技术底子撑起来:
- 漏洞库的质量是真的高,不会随便给你乱预警,标注的漏洞等级很准,哪些会影响核心业务一目了然,不会给安全岗添乱——比如之前别的厂商会把一个普通配置漏洞标成高危,这里只会如实标注,不会制造焦虑。
- 抗DDoS的经验够深,不会像有些厂商那样,把正常的业务流量当成攻击给断了——我帮的公司做电商时测过,高峰时段几百万的正常流量,没出现过误封的情况,这点比别的厂商省心太多。
- 他们的安全报告是真的能落地,不是堆砌术语的白皮书,会告诉你具体要补哪些补丁、怎么调整配置,甚至附带上同行业的应对案例,不用自己翻几十篇论文找方法。
用了之后发现,这个网站对应的产品,细分功能比想象中实用太多:
- 漏洞扫描工具,会自动把扫出来的问题分优先级,CVE级别的高风险会标红,还会给你对应行业的防护建议,比如电商行业重点标支付接口的漏洞,不会乱给所有业务都推一样的补丁。
- Web应用防护,默认规则就过滤了大部分常见攻击,还能识别一些新型的绕WAF请求——之前有个伪装成正常用户的爬虫攻击,别的工具没拦住,这里的系统直接给拦了,事后反馈说是他们自己研究的新型威胁特征。
- 给金融、运营商做的安全方案,真的贴合行业需求,比如对交易接口的防护,不会误封正常的支付请求,这点对我帮的那两家公司来说,是最核心的省心点。
对比同类型的平台,这个网站的优势其实很明显:
- 和云厂商自带的安全服务比,这里是纯安全厂商,所有精力都放在安全研究上,不会像云厂商那样,把安全当成附加业务,技术深度不够——比如云厂商的漏洞库经常更新不及时,这里的库会优先同步行业专属的漏洞。
- 和其他老牌安全厂商比,产品更灵活,不会强制你买全套,能单独选需要的功能,部署难度也低,不用改太多现有架构——之前试过别的老牌厂商,部署需要调十几个服务器参数,这里的工具不用改现有配置,直接就能用。
- 和新兴的安全厂商比,应急响应能力强,真遇到重大漏洞,他们有现成的团队跟进,不会找不到人——去年某行业出现的新型攻击,这里的团队当天就出了应对方案,别的厂商还在整理资料。
不过用这里的产品也有避坑技巧,不是说买了就万事大吉:
- 不要直接买全系列产品,先买单个功能测试,比如先测漏洞扫描,觉得好用再考虑加别的,不然容易浪费钱——我之前帮的公司就踩过这个坑,买了三个功能,结果只用上一个,另外两个一直闲置。
- 对接的时候,要找负责具体产品的技术支持,不要只找销售——销售只会吹全系列的优惠,技术支持懂实际场景,能给你有用的调整建议,比如怎么设置漏洞预警的阈值。
- 订阅漏洞库的时候,要选自己行业的分类,比如电商就订电商相关的,不要订全行业——不然会收到很多没用的预警,比如生产型企业的漏洞,会干扰你处理核心业务的安全问题。
- 部署抗DDoS的时候,一定要先做小范围测试,比如先给一部分服务器部署,没问题再全量上——我之前帮的公司第一次部署时,没做测试,调错阈值,把公司的活动页面流量断了大半天,后来调整后才正常。
最后说说谁适合用这里的产品:
- 政府、金融、运营商这类对安全要求极高的行业,这里的技术积累和案例足够支撑他们的合规需求。
- 企业里有专门的安全岗,需要深度技术支持的,这里的报告和技术支持能帮安全岗解决实际问题,不是只给个方向。
- 不想天天应付各种安全坑,需要稳定技术支撑的公司,这里的产品稳定性足够,不会出各种莫名其妙的问题,减少安全岗的工作量。
 绿盟科技